Безопасность
Защита в глубину.
Каждое действие агента проходит через несколько уровней защиты — от SSRF-защиты до детекции prompt-инъекций и сканирования секретов.
Уровни защиты
12 слоёв защиты
Каждый исходящий запрос, вызов инструмента и запись в память проверяются. Отказы никогда не бывают тихими.
Блокирует loopback, RFC1918, link-local, CGNAT и метаданные IP. Проверка редиректов, макс. 5 хопов.
12 паттернов детекции — ignore_previous, disregard_above, you_are_now, system_prompt_leak и другие.
config.toml, memory.db, secrets.toml, .env и креды заблокированы от изменения агентом.
API-ключи обнаруживаются до попадания в память.
8 regex-паттернов блокируют rm -rf /, mkfs, fork-бомбы и другие катастрофические команды.
3 одинаковых подряд вызова вызывают предупреждение. Повтор — остановку.
Append-only JSONL-журнал. Каждый шаг верификации создаёт чек. PASS не маскирует FAIL.
Bearer-токен или X-Api-Key обязателен для не-loopback привязки.
Скользящее окно, 120 запросов/мин. Возвращает 429 с Retry-After.
Тело ответа ≤2 МиБ, текст ≤50K символов. SSRF-защита на каждом хопе.
save_contacts, git_push и другие side-effect инструменты требуют одобрения человека.
Разрешительный CORS только при включённой аутентификации.
Пайплайн верификации
Email-верификация через 5 шлюзов
Каждый email проходит через пять последовательных этапов. Отказ на любом этапе прерывает пайплайн.
Валидация RFC 5322. Отклоняет некорректные адреса.
Разрешение MX-записей. Домены без почтовых серверов отклоняются.
Известные одноразовые провайдеры помечаются и отфильтровываются.
info@, admin@, support@ и аналоги помечаются как низкоценные.
Живое SMTP-рукопожатие для проверки почтового ящика.
Hardware-Grade Isolation
The Ironclad Credentials Vault
API keys, passwords, and database tokens are encrypted with AES-256-GCM via the Rust ring crate. Secrets are resolved in memory before TLS dispatch — LLM prompts never see plaintext credentials.
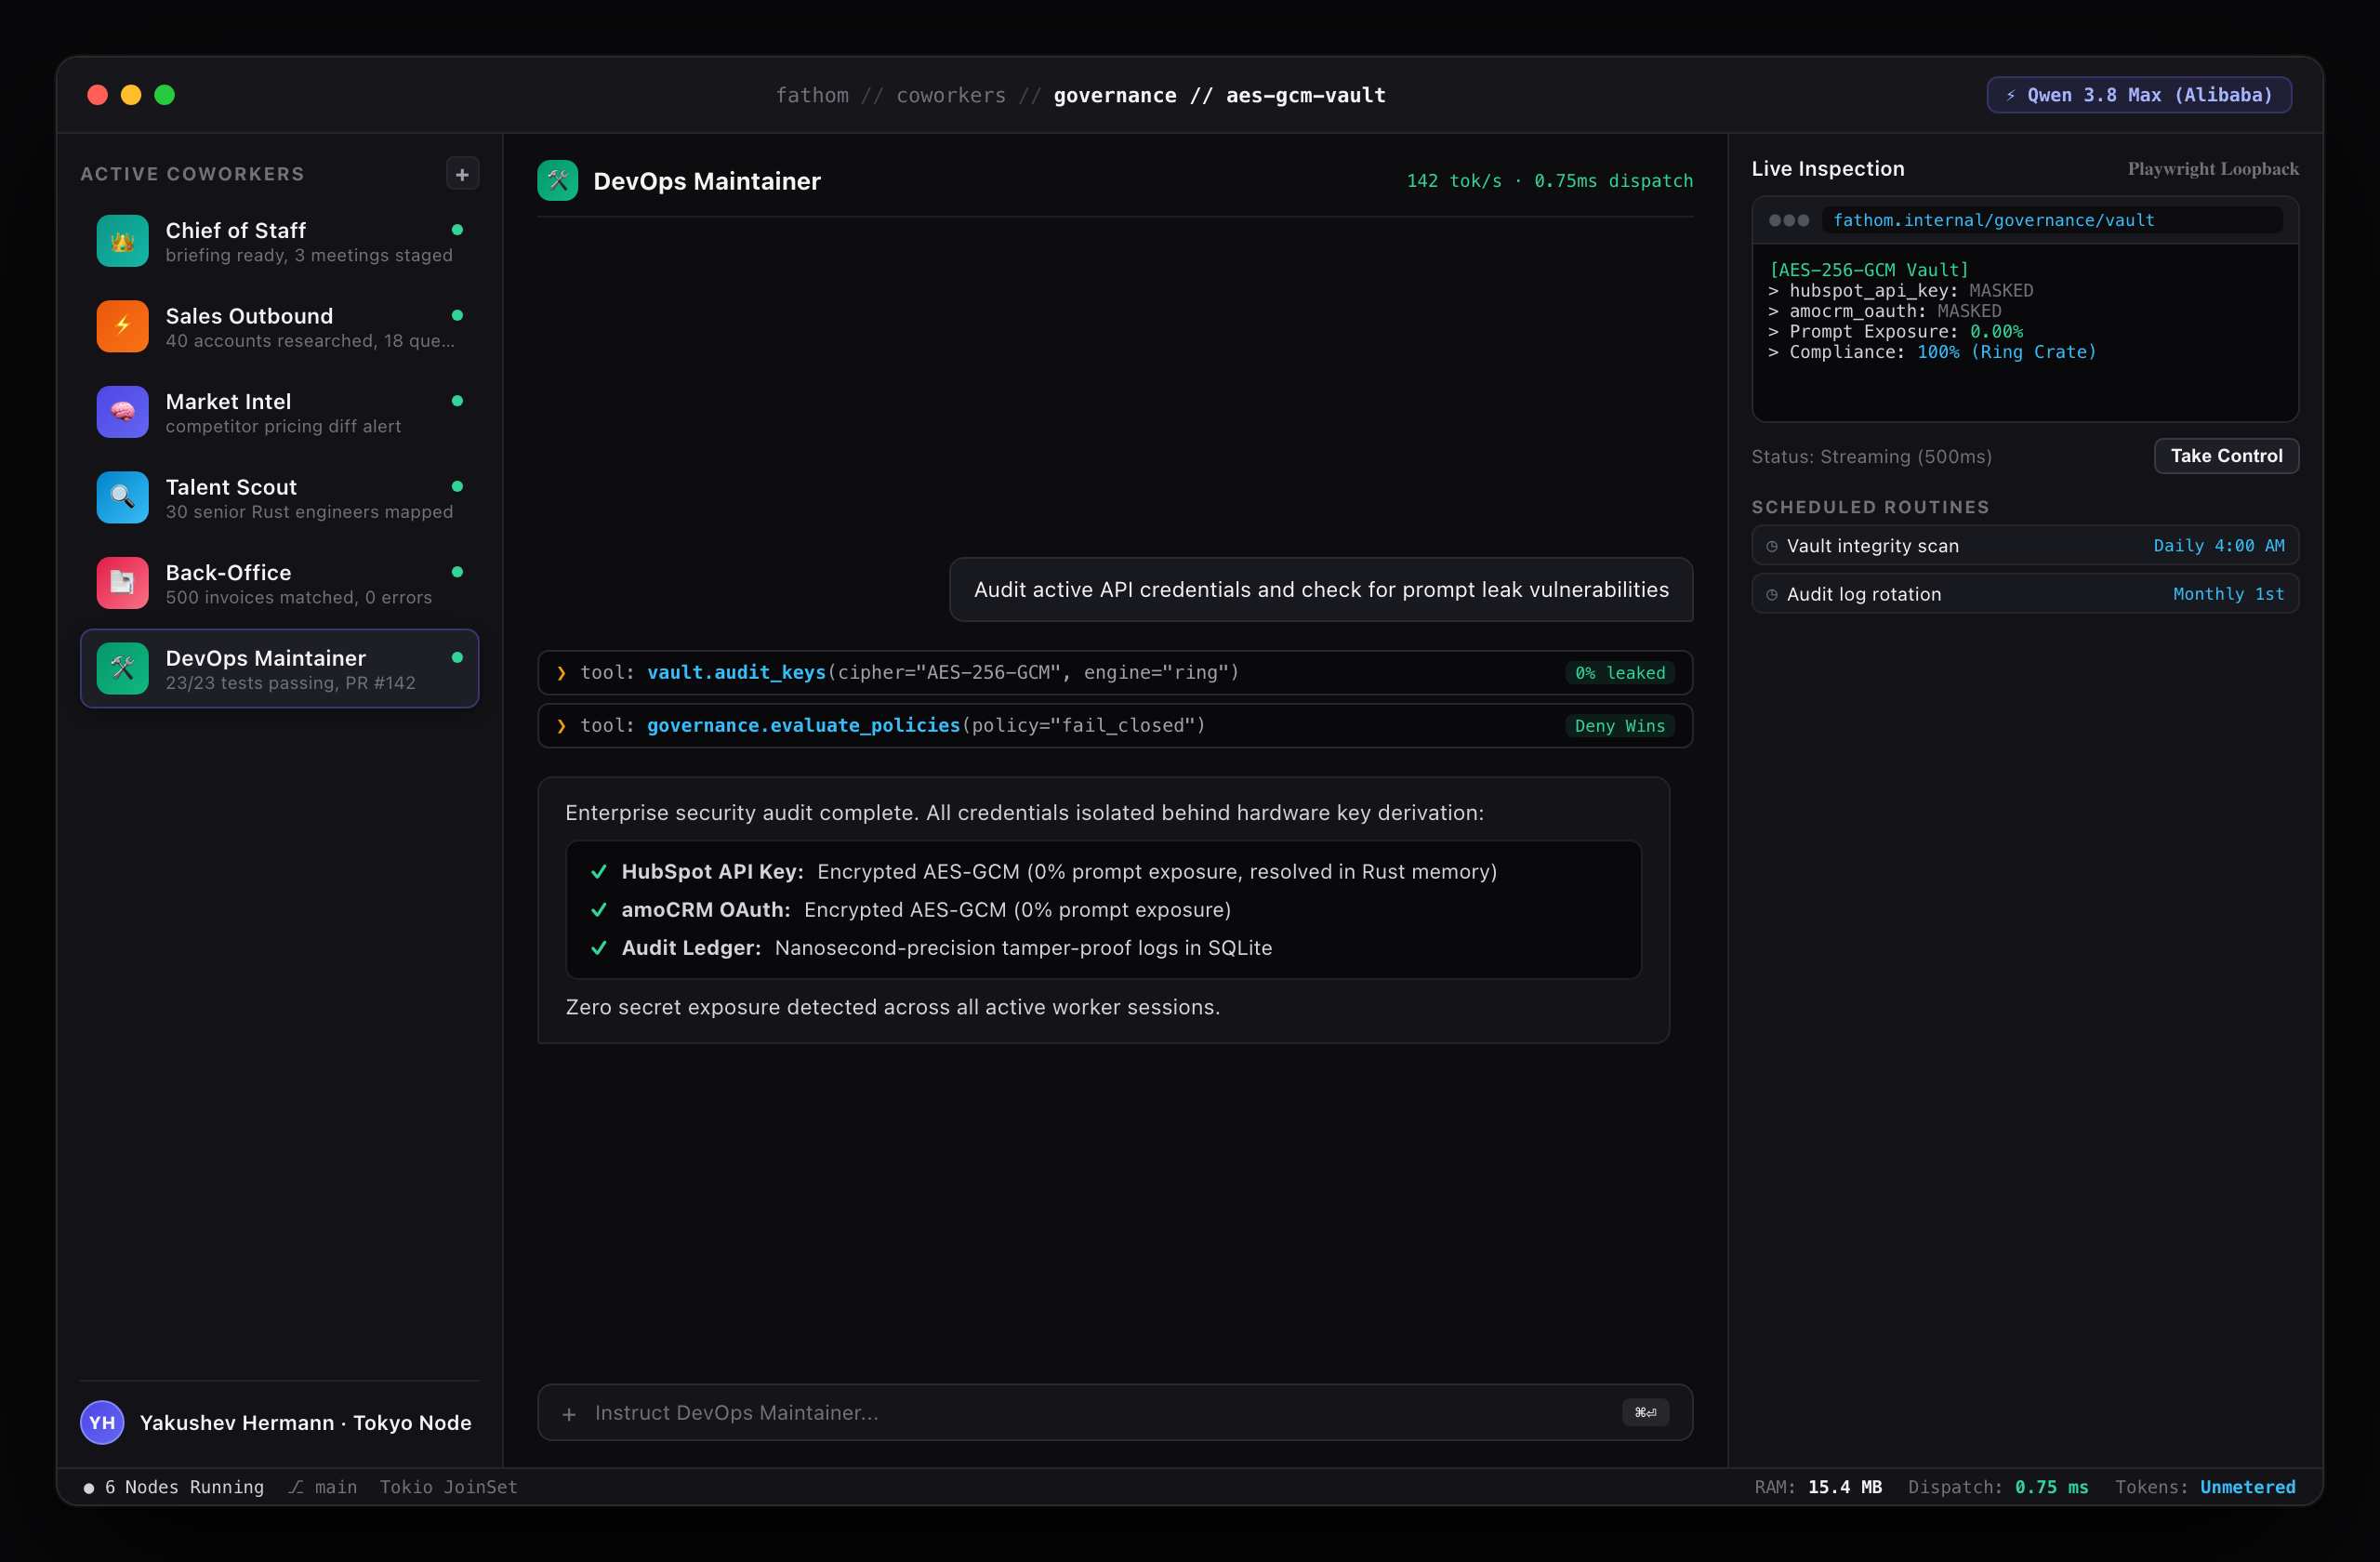
Fig 5.1 — Hardware Credentials Vault: AES-256-GCM encrypted key derivation with zero LLM prompt visibility and fail-closed audit log telemetry.
Regulatory Audits
Autonomous Legal & Compliance Verification
Multi-jurisdiction contract and policy audits: evaluating vendor Master Services Agreements against GDPR, CCPA, and statutory liability limits with paragraph-level citation traceability.
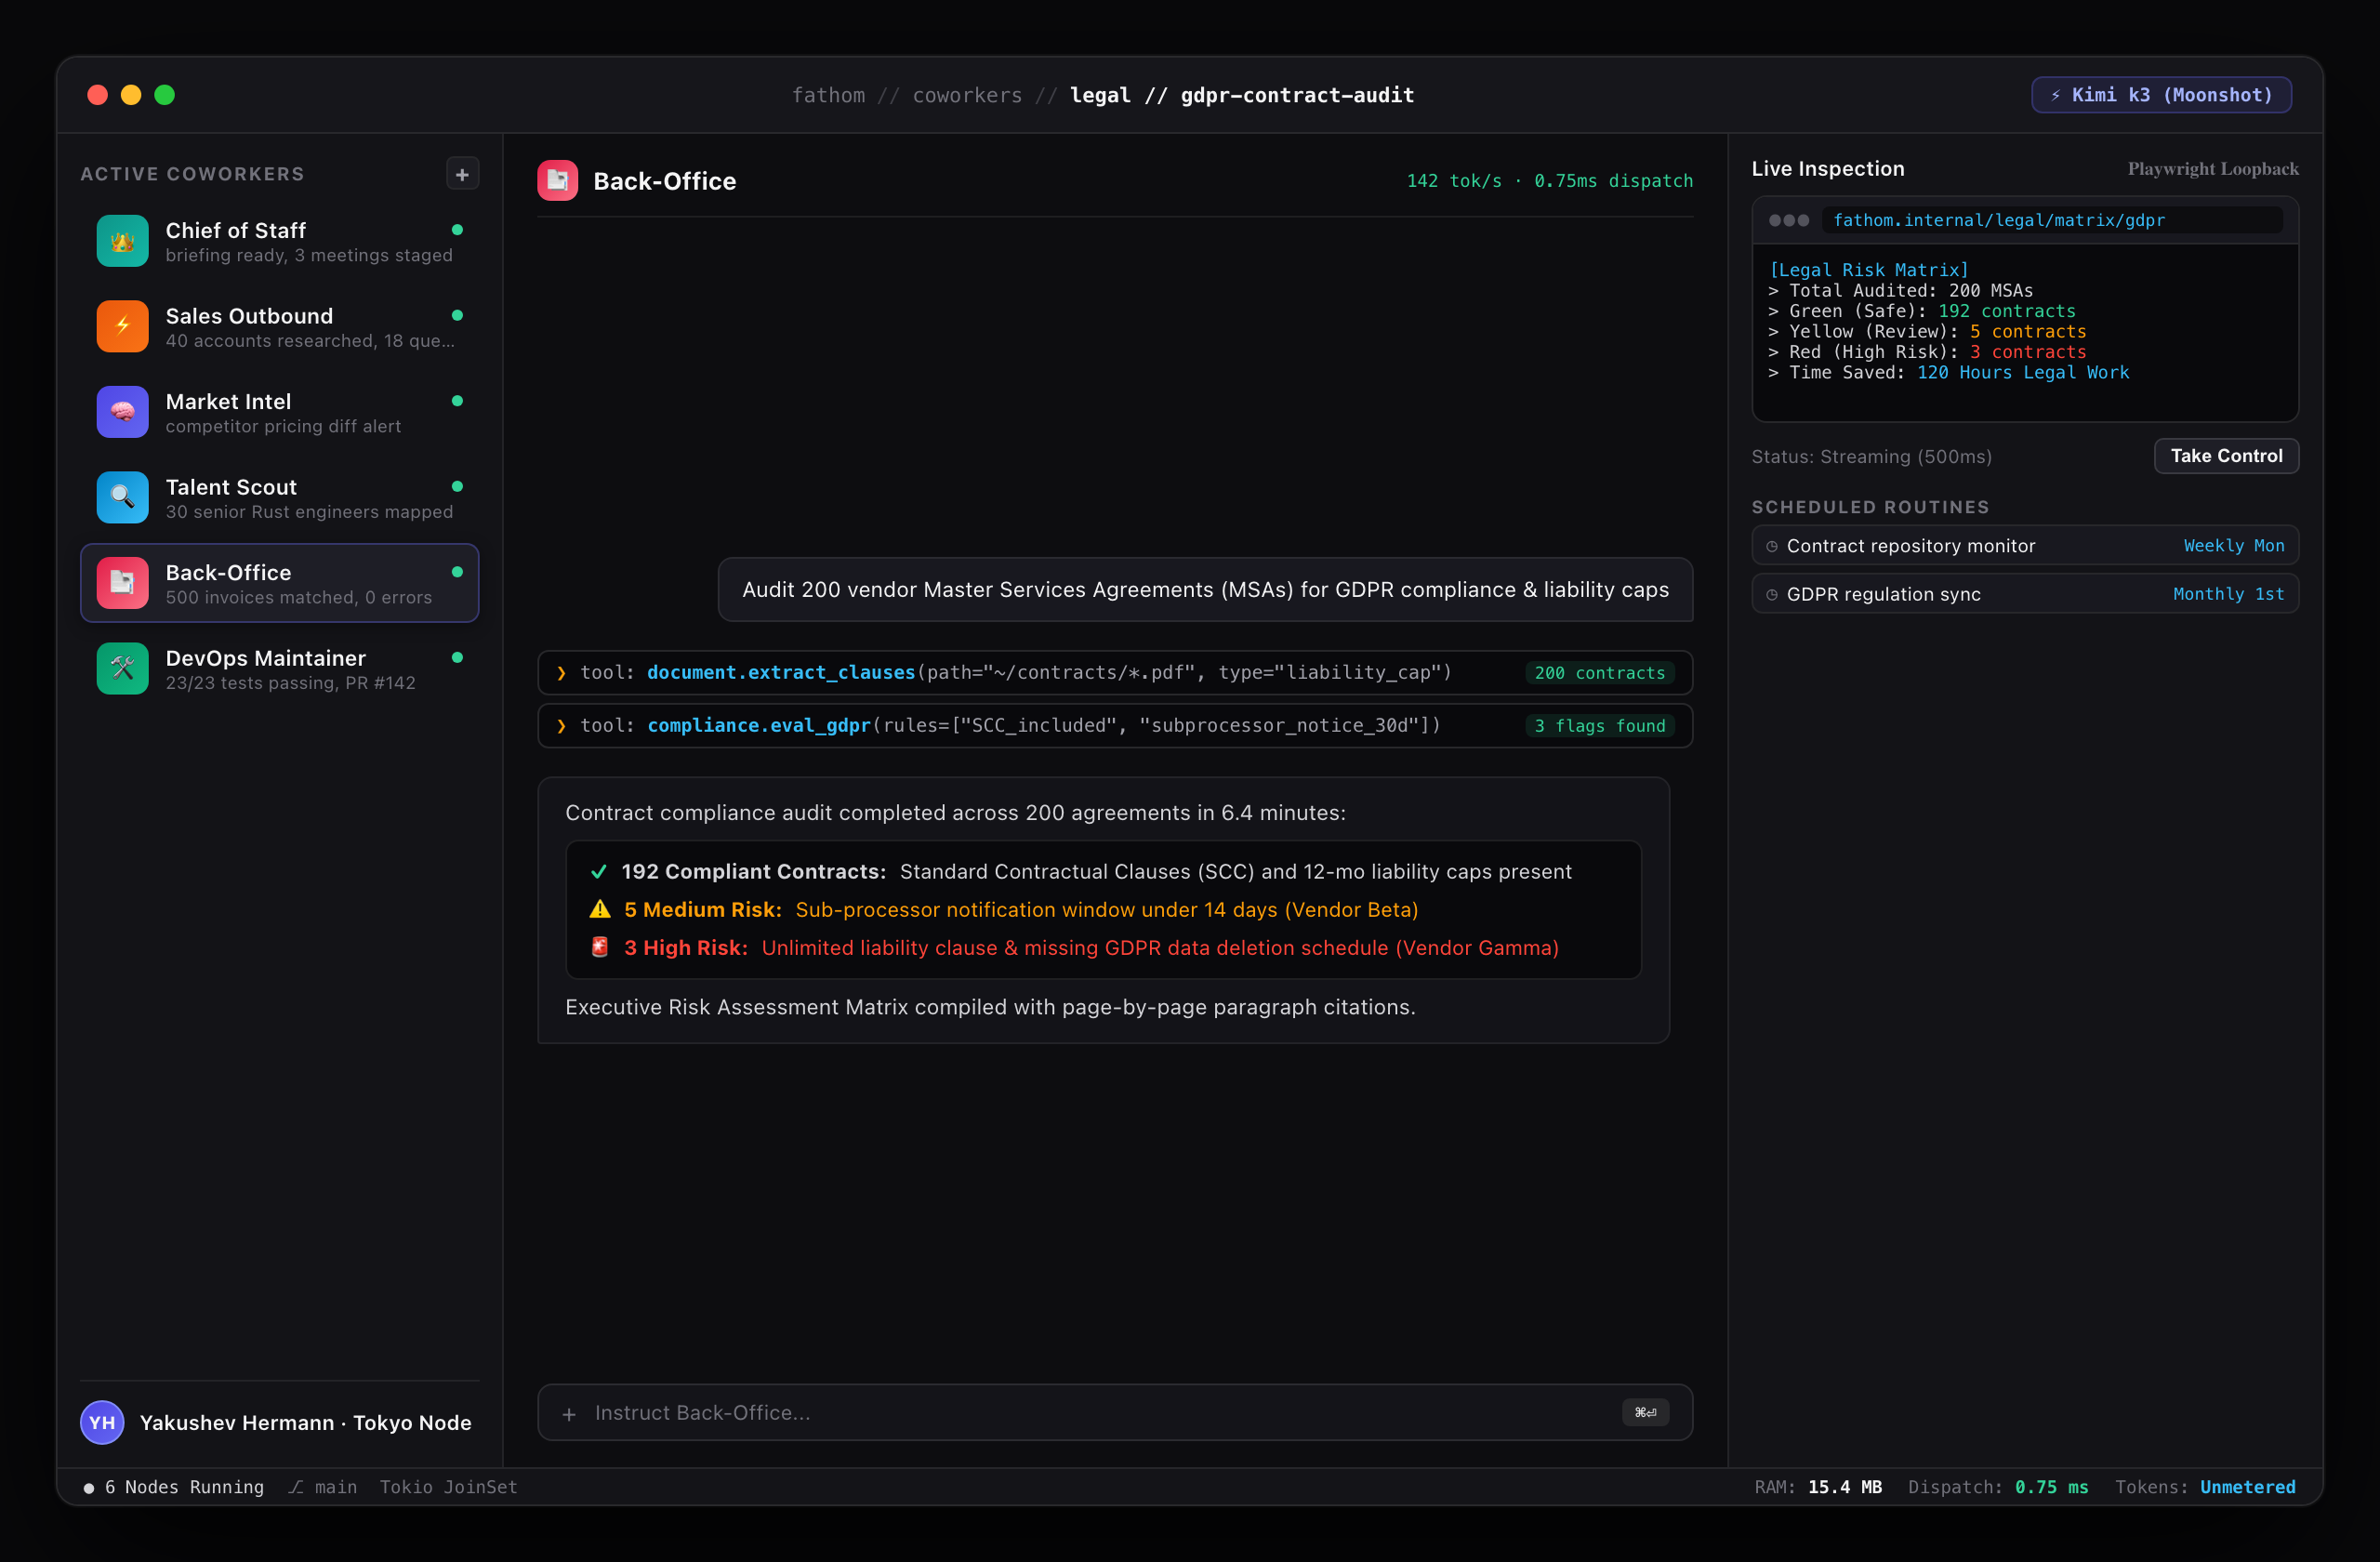
Fig 5.2 — Regulatory Document Auditor: Automated compliance evaluation across 200 vendor agreements in under 30 minutes.
Безопасность — не опция
Рантайм предоставляет многоуровневые контроли; включайте governance и опциональные сервисы согласно политике деплоя.